
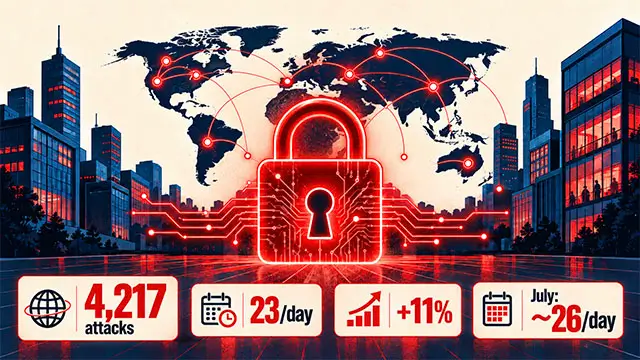
Principaux enseignements : En 2026, les attaques par rançongiciel ont atteint des niveaux sans précédent, avec 4 217 attaques recensées dans le monde au cours du premier semestre, soit environ 23 par jour, une hausse de 11 % par rapport aux six mois précédents. La menace s’est encore intensifiée en juillet 2026, avec près de 26 attaques par jour, le deuxième total mensuel le plus élevé de l’année.
Le paysage des ransomwares en 2026 : une année record
Les rançongiciels ont atteint des niveaux records en 2026. Au cours du premier semestre seulement, les chercheurs ont recensé 4 217 attaques de ce type dans le monde, soit une moyenne de 23 attaques par jour et une augmentation de 11 % par rapport aux six mois précédents. En juillet 2026, ce chiffre a encore grimpé, avec près de 26 attaques par jour, le deuxième total mensuel le plus élevé de l’année.
Hôpitaux assiégés
Les établissements de santé ont enregistré 410 attaques de rançongiciels au cours du premier semestre 2026, soit une augmentation de 14 % par rapport au second semestre 2025, représentant en moyenne 2.3 attaques par jour dans le monde. Rien qu'en juillet, ces attaques ont connu une nouvelle hausse de 18 %, passant de 45 à 53 incidents.
Les conséquences sont graves. Lors de l'attaque informatique survenue en février 2026 au centre médical de l'université du Mississippi , les systèmes informatiques ont été paralysés et les cliniques ont dû fermer pendant neuf jours avant de pouvoir reprendre leurs activités. Au Japon, l'hôpital Nippon Medical School Musashi Kosugi a confirmé que 131 700 personnes avaient été touchées par une attaque en février, tandis qu'à Porto Rico, l'hôpital Caribbean Medical Center a commencé à informer 92 000 personnes d'une violation de données de santé.
Écoles et universités : une surface d’attaque qui s’étend.
En juin 2026, le secteur de l'éducation est resté le plus ciblé, les établissements subissant en moyenne 4 816 attaques hebdomadaires, soit une hausse de 16 % par rapport à l'année précédente. Le rapport « État des lieux des ransomwares dans l'éducation 2026 » de Sophos révèle que les techniques d'usurpation d'identité, notamment le phishing, le vol d'identifiants et les attaques par force brute, étaient impliquées dans 85 % des incidents de ransomware visant les établissements d'enseignement.
L'impact sur les établissements scolaires est financièrement dévastateur. Les coûts moyens de récupération après une attaque de rançongiciel dans le secteur de l'éducation ont atteint 2.26 millions de dollars, dépassant la moyenne intersectorielle de 1.7 million de dollars. Plus d'un quart des établissements scolaires ont eu besoin d'un à trois mois pour se rétablir complètement.
Pourquoi les hôpitaux sont des cibles privilégiées
Quatre facteurs convergents font du secteur de la santé une cible particulièrement attrayante. Premièrement, les enjeux sont exceptionnellement élevés : une attaque par rançongiciel contre un hôpital ne se contente pas de perturber son fonctionnement, elle peut menacer directement la sécurité des patients. Les cybercriminels savent qu’un système de santé confronté à des conséquences vitales est bien plus susceptible de payer rapidement. Deuxièmement, le volume et la sensibilité des données de santé – informations médicales confidentielles, numéros de sécurité sociale, données d’assurance – font des hôpitaux une véritable mine d’or pour les acteurs malveillants. Troisièmement, la complexité et l’interconnexion des environnements informatiques de santé créent de nombreux points d’accès potentiels via les fournisseurs et les partenaires. Quatrièmement, le secteur de la santé a historiquement sous-investi dans la cybersécurité par rapport à des secteurs comme les services financiers.
Pourquoi les écoles sont des cibles privilégiées
Les établissements d'enseignement sont confrontés à des vulnérabilités différentes, mais tout aussi dangereuses. Ils accueillent des populations importantes et en constante évolution – étudiants, enseignants, personnel administratif, personnel temporaire, chercheurs et partenaires externes – qui se connectent depuis des appareils personnels, des ordinateurs partagés et des sites distants. Les restrictions d'accès strictes entrent souvent en conflit avec les exigences de l'enseignement et de la recherche. Parallèlement, les établissements scolaires conservent légalement pendant des années les données relatives aux étudiants, à leurs familles et à leur santé, créant ainsi d'immenses bases de données d'informations sensibles que des acteurs malveillants peuvent monétiser.
Selon Ross McKerchar , responsable de la sécurité des systèmes d'information chez Sophos : « Les établissements d'enseignement demeurent des cibles privilégiées car ils détiennent d'énormes quantités de données personnelles tout en fonctionnant avec des ressources très limitées. Aujourd'hui, les attaquants n'ont plus besoin de forcer les systèmes : ils peuvent voler les clés. L'usurpation d'identité est devenue l'une des méthodes d'infiltration les plus efficaces au sein d'une organisation, et l'IA ne fait qu'accroître la vitesse, l'ampleur et la sophistication de ces attaques. »
Le facteur d'accélération de l'IA
L'intelligence artificielle a profondément transformé le paysage des menaces liées aux rançongiciels. Selon le rapport 2026 de Fortinet sur le paysage mondial des menaces, les cyberattaques alimentées par l'IA ont bondi de 389 %, accélérant considérablement leur ampleur. Les attaquants utilisent désormais l'IA générative pour rechercher les vulnérabilités, concevoir des campagnes d'hameçonnage ciblées convaincantes et réécrire le code malveillant à la volée afin d'échapper à la détection. Des groupes de rançongiciels comme Qilin collectent activement les identifiants stockés dans les navigateurs, interrompent les processus système critiques et vont même jusqu'à redémarrer les serveurs infectés en mode sans échec pour contourner les logiciels de sécurité.
À quoi ressemble une défense efficace ?
Malgré la menace croissante, les organisations peuvent prendre des mesures concrètes pour se protéger. L'authentification multifacteur résistante au phishing pour les utilisateurs privilégiés devrait constituer le point de départ. Les principes du modèle « zéro confiance » et les pratiques structurées de gestion des identités permettent de remplacer un accès réseau étendu par des autorisations plus restreintes, basées sur les rôles. Les sauvegardes hors ligne testées et isolées de l'accès administratif courant restent la solution la plus sûre pour la restauration.
L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA), le FBI et le Département de la santé et des services sociaux ont publié des avis conjoints mis à jour exhortant les organisations à maintenir leurs systèmes d'exploitation à jour, à donner la priorité à la correction des vulnérabilités exploitées connues sur les systèmes exposés à Internet et à conserver des sauvegardes immuables stockées hors ligne.
Conclusion
Les attaques de rançongiciels contre les hôpitaux et les écoles ne sont pas des crimes opportunistes ; elles résultent de décisions stratégiques calculées, dictées par le constat que le secteur de la santé ne peut se permettre aucune interruption de service et que l’éducation ne peut pas facilement verrouiller des environnements ouverts. Face à l’accélération et à la sophistication croissantes des attaques grâce à l’intelligence artificielle, les organisations qui surmonteront cette crise seront celles qui intègrent la gestion des identités comme un élément fondamental de leur sécurité, mettent en œuvre des plans de reprise d’activité éprouvés et reconnaissent que la cybersécurité est aussi essentielle que les soins et l’enseignement qu’elles dispensent.